Sanctions AI Act 2026 : 3 paliers, le plafond PME
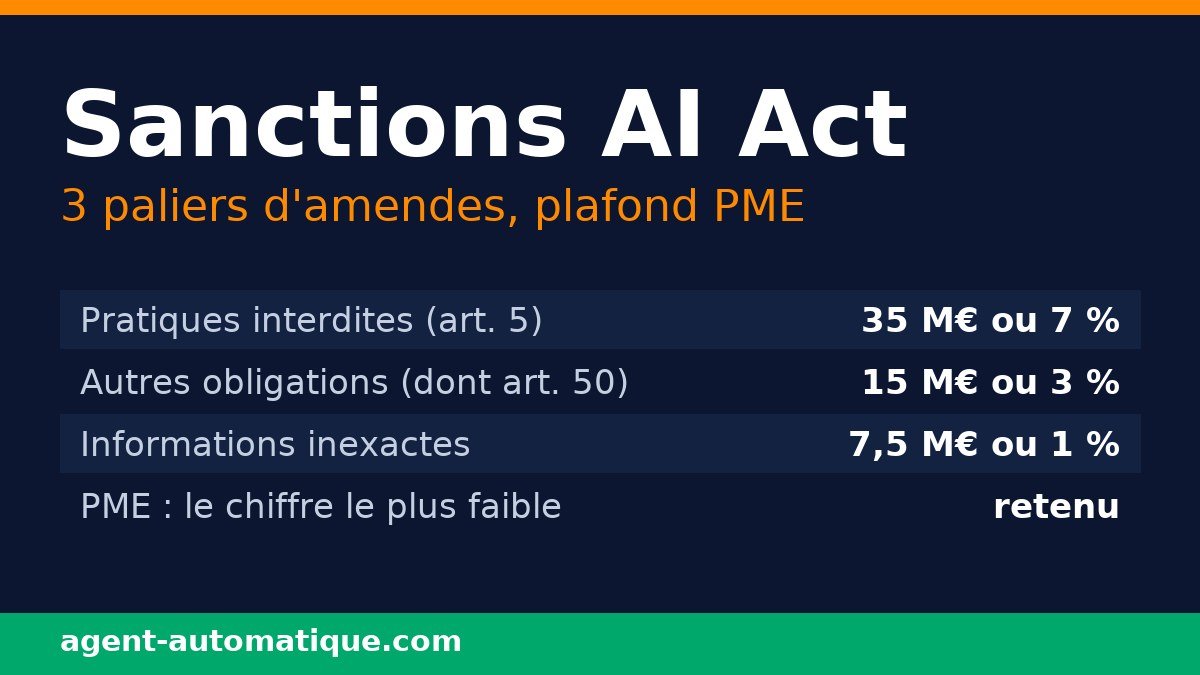
Les sanctions AI Act ne sont plus une menace théorique : le régime de sanctions du règlement (UE) 2024/1689 est applicable depuis le 2 août 2025, et l’application générale du texte au 2 août 2026 a mécaniquement élargi le nombre d’entreprises exposées. L’article 99 pose trois paliers — 35 M€ ou 7 % du chiffre d’affaires mondial pour les pratiques interdites, 15 M€ ou 3 % pour les autres manquements, 7,5 M€ ou 1 % pour les informations inexactes transmises aux autorités — mais avec une nuance décisive pour les petites structures : dans le cas des PME, y compris les jeunes pousses, chaque amende s’élève au maximum aux pourcentages ou montants prévus, le chiffre le plus faible étant retenu (article 99, paragraphe 6). Autrement dit, une PME ne se voit jamais appliquer le plafond de 35 M€ : elle est bornée par le montant fixe du palier concerné.
Cette architecture a été confirmée par l’analyse publiée par NWI Academy dans sa fiche « Sanctions AI Act : 3 paliers d’amendes, plafond adapté PME (art. 99) », qui rappelle que le plafond maximal ne concerne que les violations les plus graves — le non-respect des pratiques interdites de l’article 5, comme la notation sociale ou la manipulation subliminale. Les autres manquements relèvent de paliers inférieurs. Le texte officiel, consultable sur EUR-Lex, distingue précisément les obligations des fournisseurs (article 16), des mandataires (article 22), des importateurs (article 23), des distributeurs (article 24) et des déployeurs (article 26), ainsi que les obligations de transparence de l’article 50.
Reste la question que se posent réellement les dirigeants : que risque mon entreprise, sur quel fondement, et qui prononce l’amende ? Le cabinet Kohen Avocats, dans son analyse du 26 septembre 2026 consacrée aux amendes de transparence, documente une exposition à trois étages qui se cumulent — l’amende administrative européenne, le droit français de la consommation et du travail, et le droit pénal dès qu’un visage ou une voix est cloné sans consentement ni mention. Cet article détaille les trois paliers, le calcul du plafond PME, le calendrier d’applicabilité, les autorités françaises compétentes et la méthode de contestation.
Sanctions AI Act 2026 : les 3 paliers de l’article 99
Contrairement à ce qu’on lit souvent, le montant de 35 M€ ne s’applique pas à n’importe quel manquement. L’article 99 du règlement (UE) 2024/1689 distingue trois paliers, selon la gravité de la violation. Pour chaque palier, c’est le montant le plus élevé des deux qui constitue le plafond — sauf pour les PME et jeunes pousses, où c’est le plus bas.
| Manquement | Amende maximale | % du CA mondial |
|---|---|---|
| Pratiques interdites (article 5) : notation sociale, manipulation subliminale, exploitation de vulnérabilités | 35 M€ | 7 % |
| Non-respect des autres obligations (fournisseurs, déployeurs, importateurs, distributeurs, organismes notifiés) — dont la transparence de l’article 50 | 15 M€ | 3 % |
| Fourniture d’informations inexactes, incomplètes ou trompeuses aux autorités ou aux organismes notifiés | 7,5 M€ | 1 % |
Le troisième palier mérite une attention particulière : mentir au contrôleur coûte presque aussi cher que le manquement initial. Antidater une notice de transparence, retoucher un journal de validation ou minimiser le périmètre d’un système d’IA lors d’une demande d’information transforme un manquement documentaire sanctionnable par un avertissement en manquement aggravé. Le règlement vise explicitement « la fourniture d’informations inexactes, incomplètes ou trompeuses aux organismes notifiés ou aux autorités nationales compétentes en réponse à une demande ».
Un point passe souvent inaperçu : l’obligation de maîtrise de l’IA de l’article 4 (la « littératie IA », qui impose de former les personnes manipulant des systèmes d’IA) ne dispose pas d’un palier de sanction dédié. Un manquement s’apprécie dans le régime général et pèse surtout de façon indirecte — responsabilité en cas d’incident, exigences contractuelles des clients et des assureurs.
Sanctions AI Act et PME : pourquoi le plafond est calculé au plus bas
Le paragraphe 6 de l’article 99 est la disposition la plus lue par les dirigeants de TPE et PME. Sa rédaction officielle est la suivante : « Dans le cas des PME, y compris les jeunes pousses, chaque amende visée au présent article s’élève au maximum aux pourcentages ou montants visés aux paragraphes 3, 4 et 5, le chiffre le plus faible étant retenu. »
Concrètement, pour un manquement du palier 15 M€ / 3 %, une PME affichant 4 M€ de chiffre d’affaires mondial voit son exposition bornée à 120 000 € : 3 % de 4 M€ est inférieur au plafond fixe de 15 M€, donc c’est le pourcentage qui s’applique. Au-delà d’un chiffre d’affaires de 500 M€, le raisonnement s’inverse : 3 % dépasseraient alors les 15 M€, et c’est le plafond fixe qui redevient la borne applicable.
Le règlement ajoute une seconde atténuation, spécifique aux petites entreprises à moyenne capitalisation : pour elles, les paragraphes 4 et 5 (donc les paliers 15 M€ et 7,5 M€) sont également plafonnés au chiffre le plus faible. Cette catégorie intermédiaire — introduite par la modification du texte — évite qu’une entreprise de taille moyenne cotée ou adossée à un fonds soit traitée comme un grand groupe sur ces deux paliers.
Le risque PME ne se limite pas à l’amende. Les conséquences indirectes pèsent souvent plus lourd : responsabilité civile si le dommage est causé par l’outil, perte d’appels d’offres lorsque le client exige une attestation de conformité, exigences des assureurs, et — point sensible pour les PME françaises — risque de requalification en pratique commerciale déloyale devant le juge national, indépendamment de la procédure administrative européenne.
Depuis quand les sanctions AI Act s’appliquent-elles ?
Le calendrier est la première source de confusion. Le règlement est entré en vigueur le 1er août 2024, mais il s’applique par vagues :
2 février 2025 — interdictions et littératie IA
Les pratiques interdites de l’article 5 et l’obligation de maîtrise de l’IA de l’article 4 deviennent applicables. Les pratiques visées sont notamment la notation sociale, l’exploitation de la vulnérabilité des personnes, le recours à des techniques subliminales, l’identification biométrique à distance en temps réel dans les espaces accessibles au public, la police prédictive ciblant des individus, la reconnaissance des émotions sur le lieu de travail et dans les établissements d’enseignement, ainsi que la génération de contenus pédocriminels et d’hypertrucages sexuels.
2 août 2025 — le régime de sanctions devient applicable
C’est la date charnière trop souvent ignorée : le régime de sanctions de l’article 99 devient applicable et les amendes peuvent être prononcées. Les paliers 35 M€ / 7 %, 15 M€ / 3 % et 7,5 M€ / 1 % ne sont donc plus prospectifs depuis cette date. Les États membres devaient par ailleurs notifier à la Commission leur régime national de sanctions, ainsi que toute modification ultérieure.
2 août 2026 — application générale du règlement
L’essentiel des obligations devient applicable, notamment les obligations de transparence de l’article 50. Depuis le 2 août 2026, le Bureau européen de l’IA (AI Office) et les autorités des États membres sont responsables de la mise en œuvre, de la supervision et de l’exécution du règlement ; l’AI Office détient des pouvoirs d’exécution sur les modèles d’IA à usage général (GPAI) : demander la documentation technique, évaluer les modèles, exiger des mesures correctrices et infliger des amendes en cas de non-conformité.
Décalages 2027 et 2028 pour le haut risque
Deux reports issus de l’accord politique sur le paquet de simplification (« AI Omnibus ») concernent les systèmes à haut risque : les règles applicables à certains domaines sensibles — biométrie, infrastructures critiques, éducation, emploi, migration, asile et contrôle des frontières — s’appliquent à partir du 2 décembre 2027 ; celles des systèmes intégrés dans des produits régulés comme les ascenseurs ou les jouets, à partir du 2 août 2028. L’AI Omnibus, adopté le 19 novembre 2025, a fait l’objet d’un accord politique le 7 mai 2026 et est entré en vigueur le 27 juillet 2026.
Conséquence pratique pour une PME française : le risque immédiat ne vient pas des obligations haut risque reportées, mais des obligations de transparence et des pratiques interdites — les deux seules catégories dont le régime de sanctions est déjà pleinement opérationnel.
Le détail de ce calendrier et les obligations qui se rattachent à l’échéance de décembre 2027 sont récapitulés dans notre article dédié, avec les dates par annexe et les rôles fournisseur/déployeur.
Qui contrôle et sanctionne l’AI Act en France ?
Le règlement confie les contrôles et les sanctions aux autorités nationales de surveillance du marché désignées par chaque État membre, sous la coordination du Bureau européen de l’IA pour les modèles à usage général. La France a publié son schéma de désignation : le 9 septembre 2025, la direction générale de la Concurrence, de la Consommation et de la Répression des Fraudes (DGCCRF) et la direction générale des Entreprises (DGE) ont présenté le projet de désignation des autorités compétentes.
Le schéma retenu repose sur une coordination par ces deux directions et privilégie la désignation d’autorités existantes selon leurs compétences sectorielles. En pratique, si une entreprise est déjà régulée sur son secteur, elle s’adressera en très grande majorité à son régulateur habituel. La DGCCRF, experte de la surveillance de marché, et la DGE, qui représente la France au Comité européen de l’IA, coordonnent l’action des autorités. Celles-ci bénéficient de l’appui de l’ANSSI (Agence nationale de la sécurité des systèmes d’information) et du Pôle d’expertise de la régulation numérique (PEReN), qui fournissent un socle d’expertise technique partagé.
Deuxième acteur à intégrer : la CNIL. Le règlement IA et le RGPD sont deux textes distincts qui se cumulent. Un système d’IA peut être conforme à l’AI Act et non conforme au RGPD — la CNIL a d’ailleurs déjà eu l’occasion de sanctionner la pratique consistant à constituer des bases de données de reconnaissance faciale par moissonnage d’images issues d’internet ou de dispositifs de vidéosurveillance. Sur les usages RH, la vidéosurveillance augmentée ou l’analyse d’émotions, la double exposition est la règle, pas l’exception.
Enfin, l’analyse de Kohen Avocats rappelle que le contentieux se concentre devant des juridictions que les entreprises françaises pratiquent déjà : conseil de prud’hommes du lieu de travail pour les litiges salariaux liés aux outils d’IA, tribunal judiciaire ou tribunal des activités économiques pour les litiges commerciaux nés d’un chatbot trompeur ou d’un contrat de fourniture de système d’IA, tribunal administratif pour les recours contre les sanctions administratives.
Quels manquements exposent concrètement à une amende ?
Le palier de 15 M€ / 3 % — celui qui concerne la quasi-totalité des entreprises ordinaires — vise un éventail précis d’obligations. L’article 99, paragraphe 4, énumère les obligations incombant aux fournisseurs (article 16), aux mandataires (article 22), aux importateurs (article 23), aux distributeurs (article 24), aux fournisseurs et opérateurs (article 25) et aux déployeurs (article 26), les exigences applicables aux organismes notifiés, ainsi que « les obligations de transparence pour les fournisseurs et les déployeurs conformément à l’article 50 ». C’est ce dernier point qui concerne le plus grand nombre de PME.
Transparence : le chatbot non signalé
L’article 50 impose que les systèmes d’IA destinés à interagir directement avec des personnes physiques soient conçus et développés de manière que les personnes concernées soient informées qu’elles interagissent avec un système d’IA, sauf si cela ressort clairement du point de vue d’une personne normalement informée et raisonnablement attentive et avisée. L’obligation pèse d’abord sur le fournisseur, mais l’entreprise qui déploie répond de l’usage qu’elle en fait devant ses clients : un bandeau d’information désactivé, masqué ou rédigé dans un jargon incompréhensible alimente directement le grief.
Hypertrucages : la mention obligatoire
Les déployeurs d’un système d’IA qui génère ou manipule des images ou des contenus audio ou vidéo constituant un hypertrucage doivent indiquer que les contenus ont été générés ou manipulés par une IA (article 50, paragraphe 4). Une publicité montrant un faux témoignage client généré par IA, une vidéo de démonstration dont le présentateur n’existe pas, un avis audio fabriqué : sans mention explicite, le manquement au règlement est constitué. En droit interne, la ligne pénale peut aussi être franchie — l’article 226-8 du code pénal punit d’un an d’emprisonnement et de 15 000 euros d’amende le fait de porter à la connaissance du public un montage réalisé avec les paroles ou l’image d’une personne sans son consentement, s’il n’apparaît pas à l’évidence qu’il s’agit d’un montage ou s’il n’en est pas expressément fait mention.
RH : le tri des CV et la notation algorithmique
Sur les outils RH, la temporalité est stricte : l’information des salariés précède l’outil, jamais l’inverse. L’article L. 1222-4 du code du travail dispose qu’aucune information concernant personnellement un salarié ne peut être collectée par un dispositif qui n’a pas été porté préalablement à sa connaissance. La Cour de cassation l’applique avec constance (Cass. soc., 10 novembre 2021, n° 20-12.263, publié au Bulletin). S’y ajoute la consultation préalable des représentants du personnel : le comité social et économique est informé, préalablement à leur utilisation, sur les méthodes ou techniques d’aide au recrutement des candidats, et avant l’introduction dans l’entreprise des traitements automatisés de gestion du personnel.
La question n’est donc pas seulement « suis-je conforme à l’AI Act ? » mais « ma documentation me permet-elle de le démontrer ? ». Sur les usages génératifs et conversationnels courants, le maillage entre conformité réglementaire et cadre données est décisif : voir notre analyse des 6 obligations RGPD de la CNIL sur l’IA agentique et le détail des obligations de transparence de l’article 50 applicables aux chatbots. C’est la même logique documentaire qui alimente, en cas de contrôle, la défense d’une entreprise face aux sanctions AI Act.
Sanctions AI Act : avertissement ou amende, les 10 critères de l’article 99
L’avertissement existe bel et bien. En matière de sanctions AI Act, le paragraphe 1 de l’article 99 prévoit que les régimes nationaux peuvent comprendre « des amendes administratives, des avertissements et des mesures non monétaires », et fixe l’esprit du dosage : « Ces sanctions doivent être effectives, proportionnées et dissuasives. » Le même paragraphe impose de tenir compte des intérêts des PME, y compris les jeunes pousses, et des petites entreprises à moyenne capitalisation, ainsi que de leur viabilité économique.
Pour décider s’il y a lieu d’imposer une amende et pour en fixer le montant, l’article 99 impose de prendre en considération toutes les caractéristiques propres au cas d’espèce, et le cas échéant les éléments suivants :
- la nature, la gravité et la durée de la violation et de ses conséquences, ainsi que le nombre de personnes touchées et le niveau de dommage subi ;
- l’existence d’amendes administratives déjà imposées par d’autres autorités de surveillance du marché au même opérateur pour la même violation ;
- l’existence d’amendes déjà imposées par d’autres autorités pour des violations d’autres dispositions du droit de l’Union ou national, lorsque ces violations résultent de la même activité ou omission ;
- la taille, le chiffre d’affaires annuel et la part de marché de l’opérateur ;
- toute autre circonstance aggravante ou atténuante, telle que les avantages financiers obtenus ou les pertes évitées du fait de la violation ;
- le degré de coopération établi avec les autorités nationales compétentes pour remédier à la violation et en atténuer les effets négatifs ;
- le degré de responsabilité de l’opérateur, compte tenu des mesures techniques et organisationnelles mises en œuvre ;
- la manière dont les autorités nationales ont eu connaissance de la violation, notamment si l’opérateur l’a notifiée ;
- le fait que la violation a été commise délibérément ou par négligence ;
- toute mesure prise pour atténuer le préjudice subi par les personnes concernées.
Deux critères se pilotent à l’avance : la coopération (point 6) et les mesures techniques et organisationnelles (point 7). Une entreprise qui produit, dès la première demande, sa cartographie des systèmes d’IA, ses mentions de transparence et ses contrats fournisseurs déplace la discussion sur le terrain du point 6. Celle qui ne produit rien se retrouve sur le point 9.
Le paragraphe 10 du même article rappelle que l’exercice des pouvoirs de sanction est soumis à des garanties procédurales appropriées, y compris des recours juridictionnels effectifs et une procédure régulière. C’est le fondement de la contestation.
Contester des sanctions AI Act : la méthode en 4 temps
Face à une mise en demeure ou à une procédure de sanction, la méthode de contestation suit quatre temps.
1. Constituer le dossier de contrôle
Conserver chaque pièce : lettre de mission des agents, procès-verbaux, demandes écrites, délais impartis. Tout grief né d’une pièce manquante au dossier fragilise la sanction.
2. Répondre point par point dans le délai
Joindre l’historique des mentions d’information, la notice de transparence, les contrats avec les fournisseurs d’IA, les attestations de formation des équipes et les registres de traitements. L’administration doit alors motiver pourquoi ces éléments ne suffisent pas, et le juge contrôle cette motivation.
3. Soulever la proportionnalité en la chiffrant
Documenter l’effort de conformité déjà accompli, la taille de l’entreprise, l’absence de plaignant et la cessation rapide du manquement. Le texte impose des sanctions « effectives, proportionnées et dissuasives », attentives à la viabilité économique des PME : c’est un argument juridique, pas une supplique.
4. Exercer le recours contentieux
Recours contre la décision de sanction devant la juridiction compétente dans le délai imparti, en demandant le cas échéant la suspension de l’exécution si l’amende ou la mesure de mise en conformité menace la trésorerie. La préparation des pièces vaut aussi pour le contentieux civil : sur la recevabilité des preuves électroniques, la Cour de cassation réunie en assemblée plénière le 22 décembre 2023 (n° 20-20.648) juge que l’illicéité ou la déloyauté dans l’obtention d’un moyen de preuve ne conduit pas nécessairement à l’écarter des débats, le juge devant apprécier, lorsqu’il est saisi, si la preuve porte une atteinte au caractère équitable de la procédure. Trois conditions : demande expresse, production indispensable au droit à la preuve, atteinte strictement proportionnée au but poursuivi.
Le triptyque qui protège reste constant : informer chaque personne exposée, documenter chaque outil et chaque validation humaine, conserver chaque version des mentions et des notices. Sur les sanctions AI Act, la différence entre l’avertissement et l’amende se joue donc sur des pièces datées, produites avant le contrôle. Les sources juridiques détaillées sont accessibles chez Kohen Avocats (panorama des sanctions de transparence), chez NWI Academy (fiche article 99), chez la CNIL (questions-réponses sur le règlement IA), sur l’explorateur de l’AI Act (article 99) et sur la page de la Commission européenne consacrée au cadre réglementaire de l’IA.
FAQ sanctions AI Act
Quelle est l’amende maximale prévue par l’AI Act ?
35 M€ ou 7 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu (article 99, paragraphe 3). Ce palier ne vise que les violations les plus graves : le non-respect des pratiques interdites de l’article 5.
Une PME risque-t-elle les mêmes amendes qu’un grand groupe ?
Non. Pour les PME et jeunes pousses, chaque amende est plafonnée au montant le plus bas entre le pourcentage du chiffre d’affaires et le montant fixe (paragraphe 6). Le risque reste significatif à l’échelle d’une PME et s’ajoute aux risques indirects.
Les sanctions sont-elles déjà applicables ?
Oui. Le régime de sanctions de l’article 99 est applicable depuis le 2 août 2025. Les interdictions (article 5) et l’obligation de maîtrise de l’IA (article 4) s’appliquent depuis le 2 février 2025, et l’application générale du règlement est intervenue le 2 août 2026.
Qui sanctionne en France ?
Les autorités nationales de surveillance du marché désignées par l’État membre, coordonnées en France par la DGCCRF et la DGE selon un schéma publié le 9 septembre 2025, avec l’appui de l’ANSSI et du PEReN. Pour les modèles à usage général, l’AI Office détient les pouvoirs d’exécution.
Un contrôle peut-il venir d’un signalement ?
Oui. Un contrôle peut survenir à la suite d’un signalement, d’une plainte d’un client ou d’un salarié, ou d’un incident. C’est à ce moment que la documentation compte : sans cartographie des systèmes d’IA, mentions de transparence et attestations, l’entreprise ne peut démontrer ni sa bonne foi ni sa démarche de conformité.
Ce qu’il faut retenir
Les sanctions AI Act reposent sur trois paliers connus depuis le texte officiel : 35 M€ / 7 %, 15 M€ / 3 %, 7,5 M€ / 1 %. Le régime est applicable depuis le 2 août 2025 et l’application générale du 2 août 2026 a fait basculer dans le périmètre des obligations de transparence la majorité des PME françaises qui utilisent un chatbot, un assistant ou un générateur de contenus. Selon le Baromètre France Num 2026 publié le 28 septembre 2026, 40 % des TPE-PME utilisent désormais des solutions d’IA, une proportion qui atteint 53 % chez les PME : l’exposition progresse donc mécaniquement avec les usages.
Pour une PME, le plafond se calcule au chiffre le plus faible et l’avertissement reste possible. Mais l’avertissement se mérite : il se joue sur la production de pièces datées — cartographie, mentions, contrats fournisseurs, attestations de formation, journaux de validation humaine. Les entreprises qui industrialisent déjà leurs usages disposent d’un avantage : les mêmes briques documentaires servent à sécuriser le déploiement et à répondre à un contrôle. Pour cadrer ce déploiement en amont, voir notre comparatif des coûts et du ROI d’un chatbot d’entreprise et nos 7 cas d’usage d’agent IA rentables en PME.