AI Act haut risque entreprise : l’échéance passe à 2027
Un système d’IA est classé « à haut risque » au sens du règlement (UE) 2024/1689 s’il relève de l’annexe III — huit domaines listés : biométrie, infrastructures critiques, éducation, emploi, services publics essentiels, application de la loi, migration et administration de la justice — ou de l’annexe I, qui vise les produits soumis à une législation d’harmonisation intégrant une IA composant de sécurité (machines, dispositifs médicaux, jouets, ascenseurs).
Pour une entreprise, la question n’est donc pas de savoir si elle « fait de l’IA », mais si l’un des outils qu’elle utilise bascule dans cette liste. Un logiciel de pré-filtrage de CV, un scoring de prospects, un outil qui évalue l’accès au crédit : ces cas entrent dans le champ de l’annexe III, souvent sans que l’entreprise le sache. C’est le point de départ de toute mise en conformité « AI Act haut risque entreprise ».
Dernier fait à intégrer avant d’agir : le calendrier a changé. Le règlement est entré en vigueur le 1er août 2024 ; les pratiques interdites et l’obligation de maîtrise de l’IA (article 4) s’appliquent depuis le 2 février 2025 ; la transparence de l’article 50 est applicable depuis le 2 août 2026. Mais les obligations lourdes des systèmes à haut risque ont été reportées : à la suite de l’AI Omnibus, l’annexe III s’applique à partir du 2 décembre 2027 et l’annexe I à partir du 2 août 2028. La suite de cet article explique ce que ce report change — et ce qu’il ne change pas.
AI Act haut risque entreprise : ce que « haut risque » recouvre exactement
La qualification d’un système précède toutes les autres obligations. Le règlement raisonne par usage prévu : ce n’est pas la technologie qui est visée, mais la finalité du système et le contexte dans lequel il est déployé.
Annexe III : les huit domaines sensibles
L’annexe III énumère sept à huit grands domaines (biométrie, infrastructures critiques, éducation, emploi et gestion des travailleurs, accès aux services publics essentiels, application de la loi, migration, justice). Trois exemples concrets parlants pour une PME :
- un outil RH qui trie ou pré-filtre des candidatures (emploi) ;
- un CRM qui note ou « score » des prospects pour décider d’une offre commerciale ;
- un outil qui évalue l’accès à un crédit ou à un service essentiel.
Annexe I : l’IA intégrée à un produit réglementé
La seconde voie d’entrée vise les produits déjà soumis à une législation d’harmonisation européenne lorsqu’ils intègrent une IA composant de sécurité. Une entreprise qui développe une brique d’IA pour une machine industrielle, un dispositif médical ou un jouet est alors concernée comme fournisseur d’un système à haut risque.
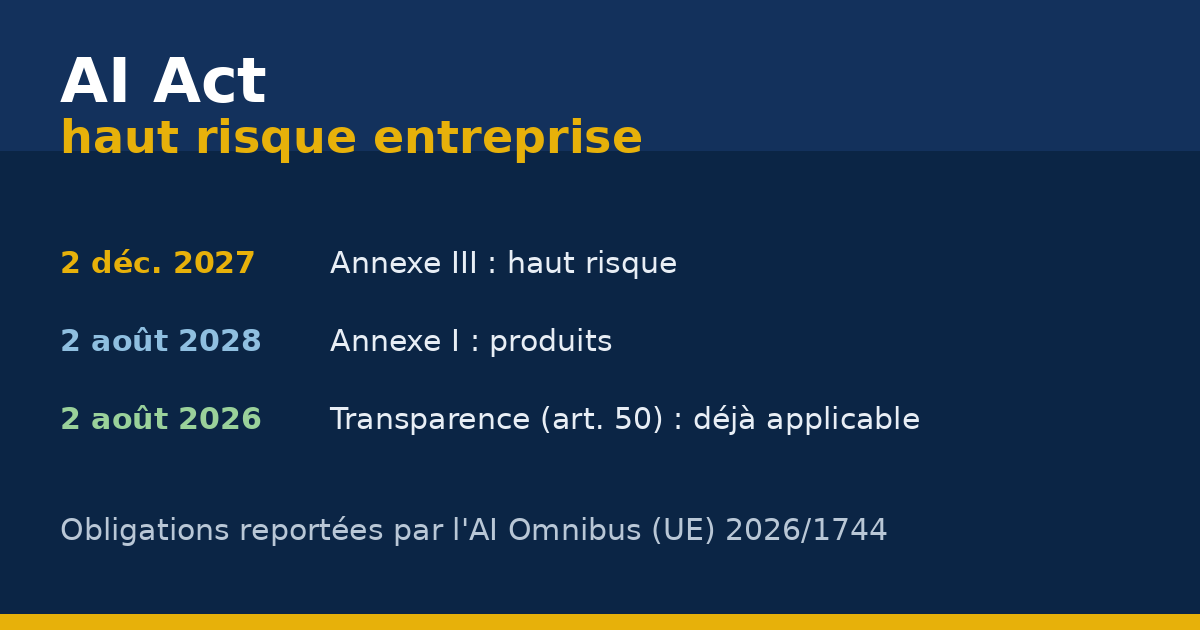
Le calendrier AI Act haut risque entreprise a changé en 2026
Beaucoup d’articles présentent encore « août 2026 » comme l’échéance des systèmes à haut risque. Ce n’est plus exact. Le paquet de simplification « AI Omnibus » — proposition adoptée le 19 novembre 2025, accord politique le 7 mai 2026, entrée en vigueur le 27 juillet 2026 — a décalé les obligations les plus lourdes.
Ce qui s’applique déjà depuis le 2 août 2026 : la transparence (article 50)
Depuis le 2 août 2026, tout utilisateur doit savoir qu’il interagit avec une IA : signalement d’un chatbot, étiquetage de contenus générés ou modifiés par IA (deepfakes, images synthétiques). Cette obligation vise d’abord les fournisseurs, mais elle concerne bien des entreprises qui exploitent un assistant conversationnel ou publient des visuels générés. Un défaut d’information des personnes exposées peut être sanctionné — le plafond du palier intermédiaire atteint 15 M€ ou 3 % du chiffre d’affaires mondial.
Ce qui attend 2027-2028 : les obligations lourdes
Les obligations de fond pour les systèmes à haut risque — évaluation et gestion des risques, qualité des jeux de données, journalisation des événements, documentation technique, information du déployeur, mesures de supervision humaine, robustesse et cybersécurité — s’appliquent à partir du 2 décembre 2027 pour l’annexe III, et du 2 août 2028 pour les systèmes intégrés à des produits harmonisés (annexe I).
Ce report ne supprime pas le travail : il le décale. Il offre surtout une fenêtre — jusque fin 2027 — pour cartographier les systèmes, les classer et préparer la documentation sans être sous la pression de l’échéance. C’est le moment d’articuler cette préparation avec votre gouvernance des agents IA autonomes, qui relève du même effort de traçabilité.
Fournisseur ou déployeur : deux jeux d’obligations à haut risque
Le règlement distingue deux rôles. La même entreprise peut être l’un, l’autre, ou les deux selon les systèmes qu’elle utilise.
Le fournisseur d’un système à haut risque
Le fournisseur développe ou met sur le marché le système sous son nom (articles 16 à 25). Ses obligations comprennent le respect des exigences essentielles, un système de gestion de la qualité, une documentation technique complète, la conservation des journaux d’événements, l’évaluation de conformité, la déclaration UE de conformité, le marquage CE, l’enregistrement dans la base de données européenne des systèmes à haut risque, ainsi que les mesures correctives et la coopération avec les autorités.
Le déployeur d’un système à haut risque
Le déployeur utilise le système sous sa propre autorité, à titre professionnel (articles 26 à 29). Il doit respecter la notice d’utilisation du fournisseur, désigner des personnes compétentes chargées de la supervision humaine, réaliser une analyse d’impact sur les droits fondamentaux lorsque les conditions sont réunies, informer les travailleurs et leurs représentants, veiller à la qualité des données d’entrée et conserver les journaux d’activité. Pour une entreprise qui déploie des outils RH ou des outils de notation, c’est la partie la plus opérationnelle — et celle qui se prépare dès maintenant.
Quelles sanctions dans l’attente du calendrier haut risque
Le régime de sanctions (article 99) s’applique depuis le 2 août 2025, indépendamment du report des obligations haut risque. Trois paliers, et pour chaque palier c’est le montant le plus élevé des deux qui fait plafond — sauf pour les PME et jeunes pousses, pour lesquelles c’est le plus bas qui s’applique :
| Manquement | Amende maximale | % du CA mondial |
|---|---|---|
| Pratiques interdites (article 5) : notation sociale, manipulation, exploitation de vulnérabilités | 35 M€ | 7 % |
| Autres obligations (fournisseurs, déployeurs, transparence art. 50) | 15 M€ | 3 % |
| Informations inexactes aux autorités | 7,5 M€ | 1 % |
Pour une PME, ce plafond « au plus bas » est une modération, pas une exonération : le risque reste réel. La transparence de l’article 50 étant déjà applicable, c’est la première zone à sécuriser, et elle rejoint les exigences de protection des données couvertes par les obligations RGPD et CNIL pour l’IA.
Ce que le report change pour vos priorités
Puisque les obligations lourdes glissent à fin 2027, la tentation est d’attendre. Trois raisons de ne pas le faire :
- La transparence est déjà exigible. Un chatbot non signalé ou un visuel généré non identifié relève de l’article 50, applicable depuis le 2 août 2026.
- Un inventaire prend du temps. Cartographier les systèmes, identifier les rôles et rassembler la documentation est un chantier de plusieurs mois, pas de quelques semaines.
- L’anticipation est un argument commercial. Maîtriser le cadre réglementaire rassure les grands comptes et les marchés publics, qui l’intègrent dans leurs appels d’offres.
Le socle reste la maîtrise du vocabulaire : comprendre ce qu’est une réglementation de l’IA en entreprise avant de bâtir un plan d’action outillé.
AI Act haut risque entreprise : questions fréquentes
Qu’est-ce qu’un système d’IA à haut risque au sens de l’AI Act ?
Un système qui relève de l’annexe III (biométrie, infrastructures critiques, éducation, emploi, services publics essentiels, application de la loi, migration, justice) ou de l’annexe I (produit harmonisé intégrant une IA composant de sécurité).
À quelle date les obligations haut risque s’appliquent-elles ?
Depuis l’AI Omnibus de juin 2026 : 2 décembre 2027 pour l’annexe III et 2 août 2028 pour l’annexe I. La transparence de l’article 50 s’applique, elle, depuis le 2 août 2026.
Quelle amende pour une entreprise non conforme ?
Jusqu’à 35 M€ ou 7 % du CA mondial pour les pratiques interdites (article 99), 15 M€ ou 3 % pour les autres manquements, 7,5 M€ ou 1 % pour des informations inexactes. Les PME bénéficient du plafond le plus bas des deux.
Quelle différence entre fournisseur et déployeur ?
Le fournisseur développe ou met sur le marché le système sous son nom (articles 16 à 25) ; le déployeur l’utilise à titre professionnel sous sa propre autorité (articles 26 à 29). Une même entreprise peut cumuler les deux rôles.
Prochaines étapes
Trois actions simples ce trimestre : dresser l’inventaire des outils d’IA utilisés (développés, achetés ou intégrés via API) ; classer chacun selon l’annexe III, l’annexe I ou le risque limité ; et sécuriser d’abord la transparence, déjà applicable. Sur le plan documentaire, le questionnaire de la CNIL sur l’entrée en application du règlement, le portail de la Commission européenne et le texte officiel sur EUR-Lex constituent des références fiables et gratuites pour cadrer votre démarche.